ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า


คณะกรรมาธิการยุโรปได้ใช้พระราชบัญญัติที่ได้รับมอบหมายภายใต้ Radio Equipment Directive (RED – 2014/53/EU) กฎระเบียบที่ได้รับมอบหมาย (EU) 2022/30 เพื่อเสริมสร้างความปลอดภัยทางไซเบอร์ของผลิตภัณฑ์วิทยุที่เชื่อมต่อกับอินเทอร์เน็ตในสหภาพยุโรป (EU) ใช้ได้ตั้งแต่วันที่ 1 สิงหาคม 2025
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะกลายเป็นข้อบังคับในไม่ช้า – รูปที่ 1
 1.

การนำข้อกำหนดที่สำคัญสามประการของ Red
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะกลายเป็นข้อบังคับในไม่ช้า – รูปที่ 2

พระราชบัญญัติที่ได้รับมอบหมายเปิดใช้งานข้อกำหนดที่จำเป็นสามประการในข้อ 3 ของคำสั่งอุปกรณ์วิทยุ ดังนี้:

  • 3(3)(d) การป้องกันเครือข่าย: อุปกรณ์วิทยุต้องไม่เป็นอันตรายต่อเครือข่ายหรือการทำงานหรือใช้ทรัพยากรเครือข่ายในทางที่ผิด

  • 3(3)(e) การปกป้องข้อมูลส่วนบุคคลและความเป็นส่วนตัว: อุปกรณ์ต้องรวมการป้องกันเพื่อปกป้องข้อมูลส่วนบุคคลและความเป็นส่วนตัวของผู้ใช้และสมาชิก

  • 3(3)(f) การป้องกันจากการฉ้อโกง: อุปกรณ์ต้องสนับสนุนคุณสมบัติที่รับประกันการป้องกันการฉ้อโกง
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 3

2

ชุดมาตรฐาน EN 18031 ของฮาร์โมไนซ์

ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 4

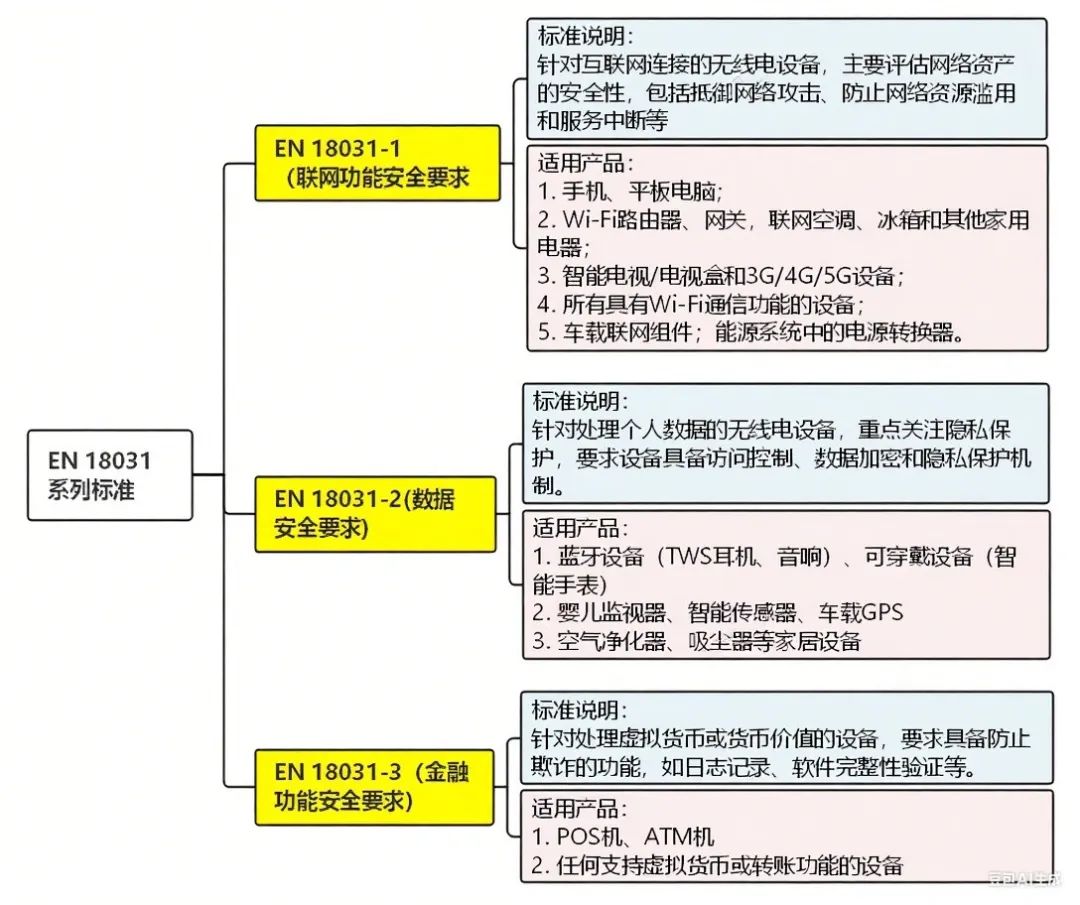
เพื่อให้เป็นไปตามข้อกำหนดเหล่านี้ คณะกรรมาธิการยุโรปได้นำชุด EN 18031 มาใช้เป็นมาตรฐานที่สอดคล้องกัน โดยแต่ละข้อเป็นไปตามข้อกำหนดสีแดงหนึ่งในสามข้อ:

  • EN 18031-1: สอดคล้องกับ 3(3)(d) โดยเน้นที่ข้อกำหนดด้านความปลอดภัยของเครือข่าย

  • EN 18031-2: สอดคล้องกับ 3(3)(e) ครอบคลุมการปกป้องความเป็นส่วนตัวส่วนบุคคล

  • EN 18031-3: สอดคล้องกับ 3(3)(f) โดยเน้นที่การป้องกันการฉ้อโกง

3

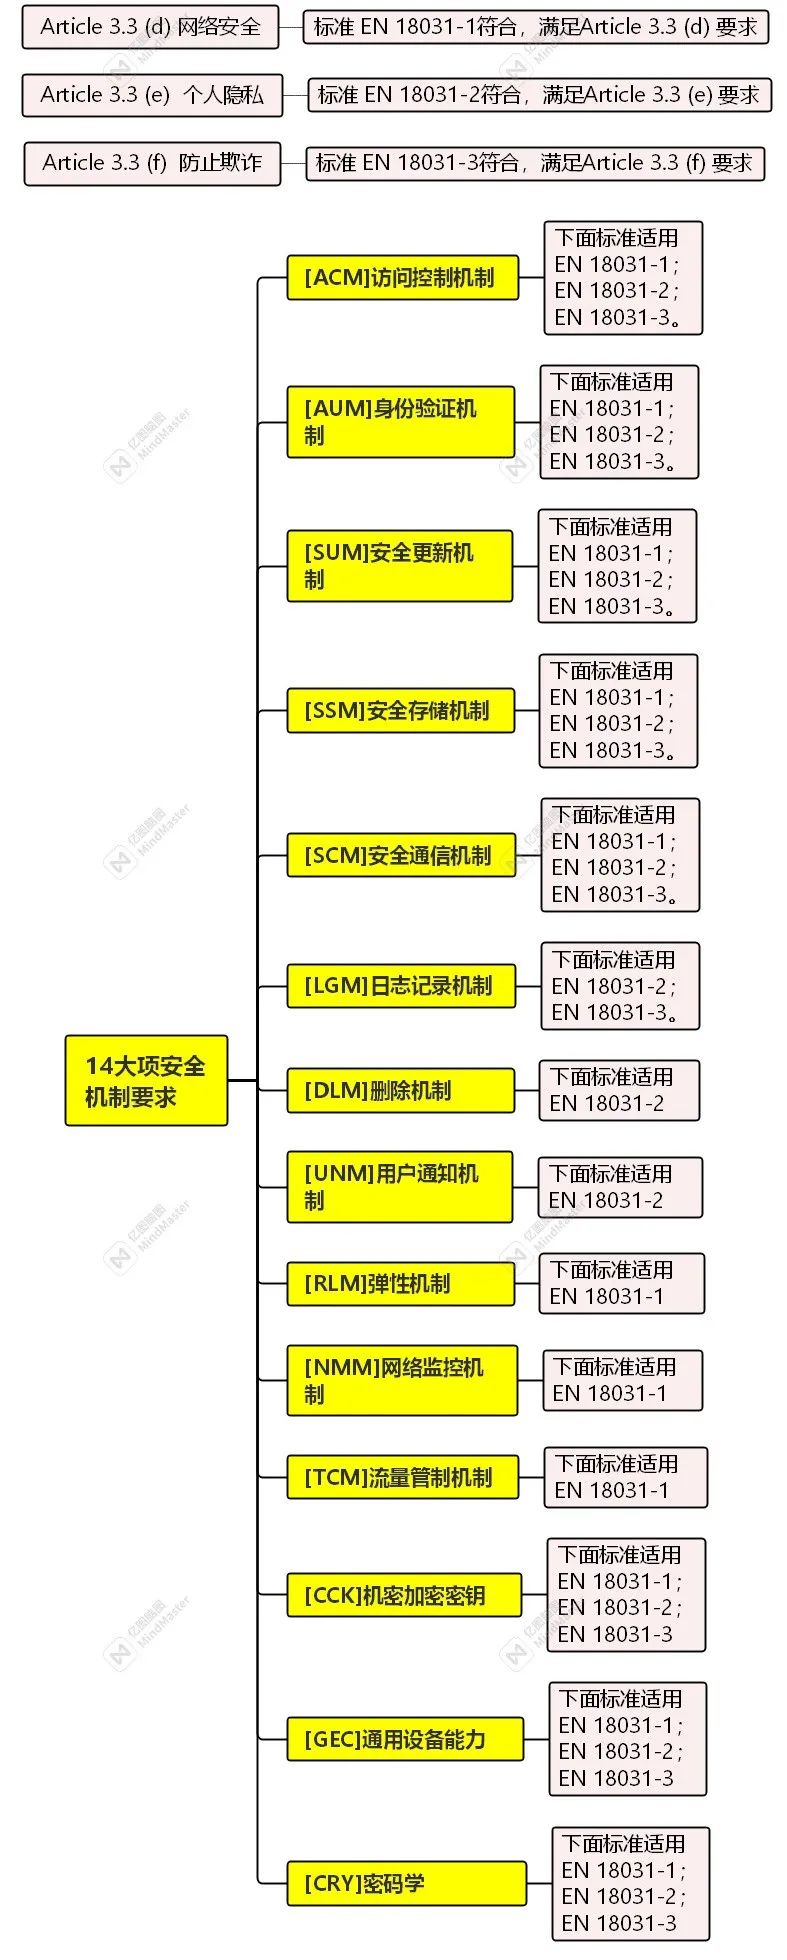
ขอบเขตและกลไกการประเมินในแผนภูมิเดียว:
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 5
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 6

ซีรีส์ EN 18031 จับคู่รายการการประเมินกับข้อกำหนดกลไกความปลอดภัยต่างๆ (14 รายการหลักทั้งหมด)
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 7
4

คำแนะนำสำหรับบริษัท

ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะกลายเป็นข้อบังคับในไม่ช้า – รูปที่ 8

เหลือเวลาอีกเพียงหนึ่งเดือนก่อนที่พระราชบัญญัติจะมีผลบังคับใช้ เวลานั้นสั้น เพื่อหลีกเลี่ยงไม่ให้ผลิตภัณฑ์ถูกห้ามออกจากตลาดสหภาพยุโรปหลังจากวันที่ 1 สิงหาคม 2025 เนื่องจากไม่ปฏิบัติตาม EN 18031 series บริษัทจำเป็นต้องเตรียมวัสดุทดสอบต่อไปนี้ล่วงหน้า:

  • ตัวอย่างผลิตภัณฑ์และซอฟต์แวร์และแอพที่เกี่ยวข้อง

  • คำแนะนำผลิตภัณฑ์และคู่มือผู้ใช้

  • แบบฟอร์มใบสมัครทดสอบ

  • เอกสารทางเทคนิค (รวมถึงซอฟต์แวร์ร่างเอกสาร (SBOM) เอกสารการออกแบบความปลอดภัย ฯลฯ);

  • คำตอบแบบสอบถาม (เป็นพื้นฐานสำหรับแผนผังการตัดสินใจ);

  • รายงานการทดสอบความปลอดภัยทางไซเบอร์ที่มีอยู่ (เช่น รายงานกับ ETSI EN 303 645 หรือ IEC 62443-4-2)
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 9

ปลาย

บริการของเรา

ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะกลายเป็นข้อบังคับในไม่ช้า – รูปที่ 10
EVERBIZ มีประสบการณ์เชิงปฏิบัติมากมายในด้านระบบคุณภาพและการลงทะเบียนผลิตภัณฑ์ และสามารถให้คำปรึกษาอย่างมืออาชีพแก่ลูกค้าในอุตสาหกรรม เช่น การตีความ ACT และคำแนะนำในการทดสอบ ซึ่งช่วยให้บริษัทต่างๆ เผชิญกับความท้าทายด้านกฎระเบียบได้อย่างราบรื่น หากคุณมีคำถามใด ๆ โปรดติดต่อเราได้ตลอดเวลา
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 11

บทความเพิ่มเติม:

การลงทะเบียน NMPA ของจีน: การใช้ข้อมูลในโลกแห่งความเป็นจริงในการประเมินทางคลินิกของเครื่องมือแพทย์

คู่มือโดยละเอียดเกี่ยวกับขั้นตอนการกำหนดการจำแนกประเภทเครื่องมือแพทย์

อธิบายขั้นตอนการขึ้นทะเบียนเครื่องมือแพทย์ของออสเตรเลียฉบับสมบูรณ์

เส้นทางการประเมินทางคลินิกและวิธีการในการรับรอง MDR

คู่มือการเขียนเอกสารทางเทคนิค MDR

กฎความปลอดภัยของสหภาพยุโรปสำหรับแอปเครื่องมือแพทย์บนแพลตฟอร์มออนไลน์

ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 12

เกี่ยวกับเรา

แนะนำบริษัท
EVERBIZ Certification Services (Shanghai) Co., Ltd. (EVERBIZ) เป็นแพลตฟอร์มบริการด้านการปฏิบัติตามข้อกำหนดอย่างมืออาชีพสำหรับการทดสอบ รับรอง ให้คำปรึกษา และฝึกอบรมผลิตภัณฑ์ทางการแพทย์ ซึ่งอุทิศตนเพื่อช่วยให้บริษัท R&D ทางการแพทย์ชั้นนำทั้งในประเทศและต่างประเทศปรับปรุงความสามารถในการปฏิบัติตามข้อกำหนดและความสามารถในการแข่งขัน บริษัทมีสำนักงานและสาขาในเซี่ยงไฮ้ (จีน) ฮ่องกง มิวนิค (เยอรมนี) ซาลซ์บูร์ก (Austria) และประเทศไทย ครอบคลุมเกือบ 25 อุตสาหกรรมของผลิตภัณฑ์ตามมาตรฐาน การวินิจฉัยหลอดทดลอง ผลิตภัณฑ์ไร้สาย และรีเอเจนต์)
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 13

สำนักงานของเรา

ที่อยู่บริษัท
เซี่ยงไฮ้: ห้อง 909 อาคาร 1 เลน 111 ถนน Luxiang เขต Baoshan เซี่ยงไฮ้ | เยอรมนี: Landsberger Str. 155, 80687 München, เยอรมนี
ออสเตรีย: Innsbrucker Bundesstraße 136/3, 5020 ซาลซ์บูร์ก, ออสเตรีย
ฮ่องกง: ห้อง A1, 11/F อาคารผู้ชนะ, 36 Man Yue Street, Hung Hom, เกาลูน, ฮ่องกง
ประเทศไทย: เลขที่ 850 ซ.ลาดกระบัง 30/5 แขวงลาดกระบัง กรุงเทพมหานคร 10520
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะกลายเป็นข้อบังคับในไม่ช้า – รูปที่ 14
ข้อกำหนดการรักษาความปลอดภัยทางไซเบอร์สีแดงของสหภาพยุโรปจะมีผลบังคับใช้ในไม่ช้า – รูปที่ 15


Scroll to Top