Cybersicherheitsanforderungen der EU-Funkanlagenrichtlinie RED werden bald verpflichtend


Die Europäische Kommission hat einen delegierten Rechtsakt zur Funkanlagenrichtlinie (RED – 2014/53/EU) angenommen, die Delegierte Verordnung (EU) 2022/30, um die Cybersicherheit internetfähiger Funkprodukte in der Europäischen Union (EU) zu stärken. Sie gilt ab dem 1. August 2025.
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 1
 1.

Umsetzung von drei grundlegenden Anforderungen der RED
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 2

Der delegierte Rechtsakt aktiviert drei grundlegende Anforderungen aus Artikel 3 der Funkanlagenrichtlinie:

  • 3(3)(d) Netzschutz: Funkanlagen dürfen weder das Netz oder seinen Betrieb schädigen noch Netzressourcen missbräuchlich nutzen.

  • 3(3)(e) Schutz personenbezogener Daten und der Privatsphäre: Geräte müssen Schutzmechanismen für die personenbezogenen Daten und die Privatsphäre von Nutzern und Teilnehmern enthalten.

  • 3(3)(f) Schutz vor Betrug: Geräte müssen Funktionen unterstützen, die den Schutz vor Betrug gewährleisten.
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 3

2

Die harmonisierte Normenreihe EN 18031

EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 4

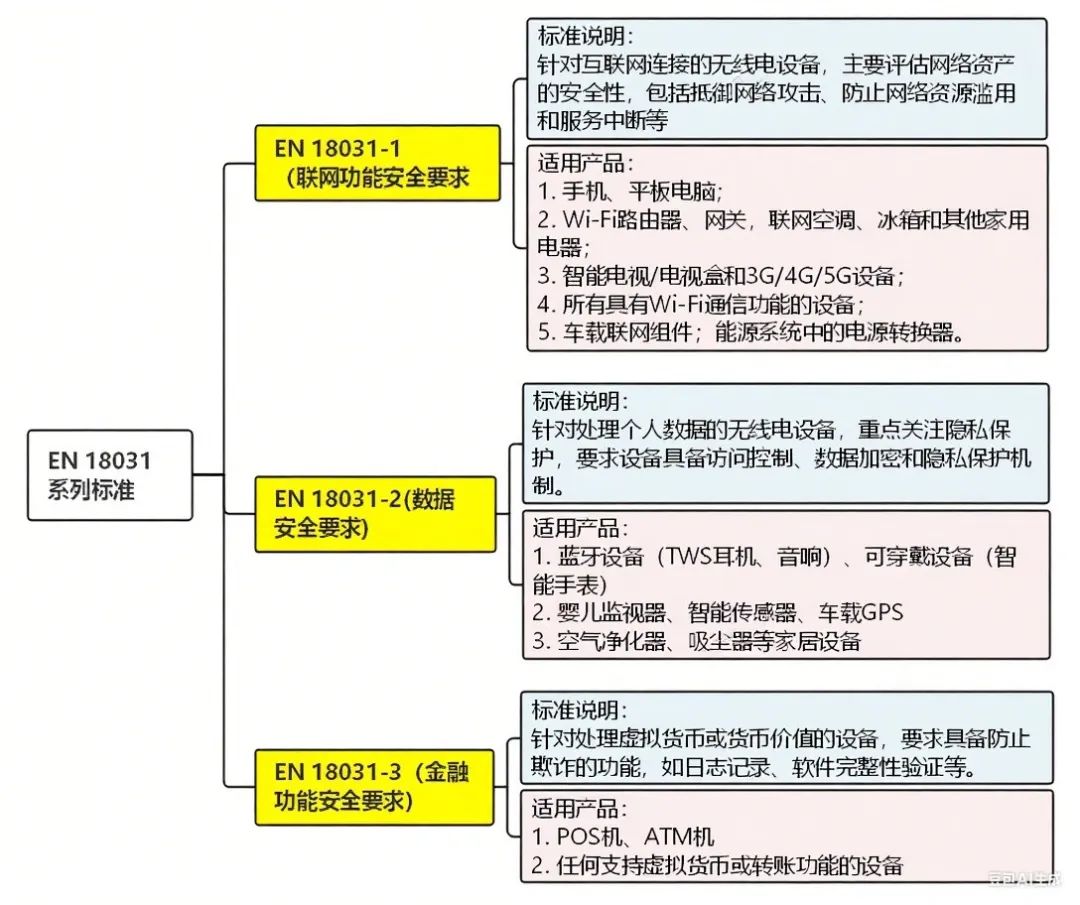
Zur Erfüllung dieser Anforderungen hat die Europäische Kommission die Normenreihe EN 18031 als harmonisierte Normen angenommen, wobei jede Norm einer der drei RED-Anforderungen entspricht:

  • EN 18031-1: entspricht 3(3)(d), mit Schwerpunkt auf Netzsicherheitsanforderungen.

  • EN 18031-2: entspricht 3(3)(e), zum Schutz der Privatsphäre.

  • EN 18031-3: entspricht 3(3)(f), mit Schwerpunkt auf dem Schutz vor Betrug.

3

Anwendungsbereich und Bewertungsmechanismus in einer Grafik:
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 5
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 6

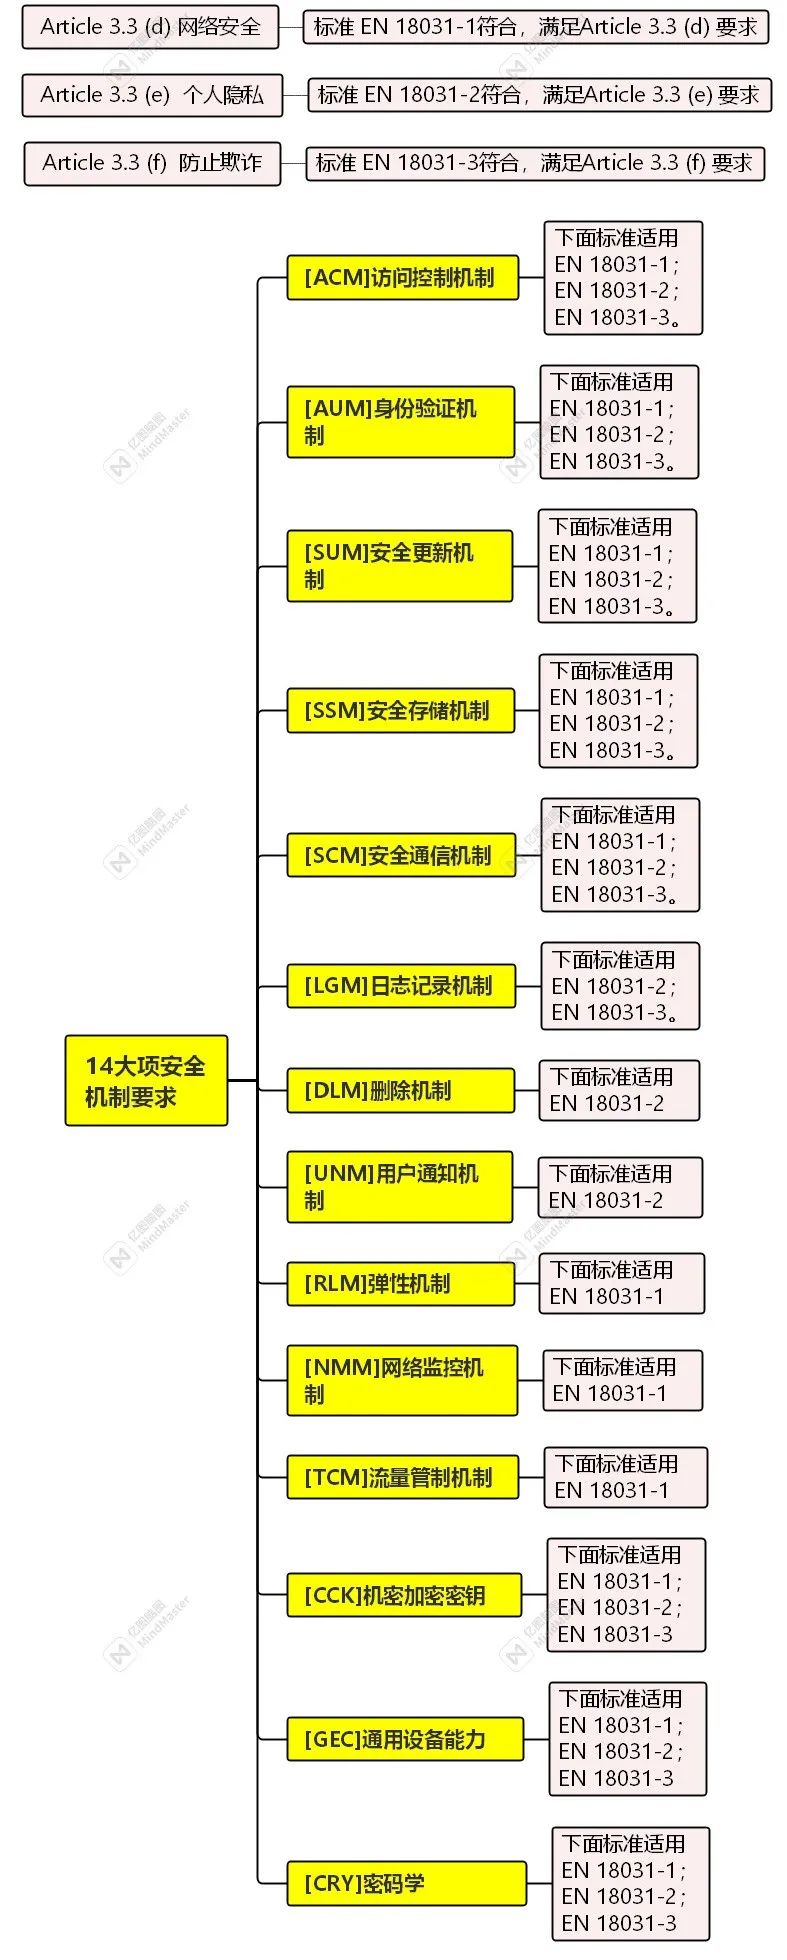
Die Normenreihe EN 18031 ordnet die Bewertungspunkte unterschiedlichen Anforderungen an Sicherheitsmechanismen zu (14 Hauptpunkte insgesamt)
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 7
4

Empfehlungen für Unternehmen

EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 8

Mit nur noch gut einem Monat bis zur Anwendung des Rechtsakts ist die Zeit knapp. Damit Produkte nach dem 1. August 2025 nicht wegen Nichterfüllung der Normenreihe EN 18031 vom EU-Markt ausgeschlossen werden, müssen Unternehmen folgende Prüfunterlagen vorab vorbereiten:

  • Produktmuster sowie zugehörige Software und Apps;

  • Produktanleitungen und Bedienungshandbücher;

  • Prüfantragsformular;

  • Technische Dokumentation (einschließlich Software-Stückliste (SBOM), Sicherheitsdesign-Dokumenten usw.);

  • Antworten auf den Fragebogen (als Grundlage für die Entscheidungsbäume);

  • Vorhandene Cybersicherheits-Prüfberichte (z. B. Berichte nach ETSI EN 303 645 oder IEC 62443-4-2).
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 9

ENDE

Unsere Leistungen

EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 10
Everbiz verfügt über umfassende Praxiserfahrung in Qualitätssystemen und Produktregistrierung und bietet Kunden aus der Branche professionelle Beratung wie Auslegung des Rechtsakts und Prüfbegleitung, damit Unternehmen regulatorische Herausforderungen reibungslos bewältigen. Bei Fragen kontaktieren Sie uns jederzeit.
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 11

Weitere Beiträge:

NMPA-Registrierung in China: Einsatz von Real-World-Daten in der klinischen Bewertung von Medizinprodukten

Ausführlicher Leitfaden zum Verfahren der Klassifizierungsfeststellung für Medizinprodukte

Der vollständige Registrierungsprozess für Medizinprodukte in Australien erklärt

Wege und Methoden der klinischen Bewertung bei der MDR-Zertifizierung

Leitfaden zur Erstellung der technischen Dokumentation nach der MDR

EU-Sicherheitsregeln für Medizinprodukte-Apps auf Online-Plattformen

EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 12

Über uns

UNTERNEHMENSPROFIL
EVERBIZ Certification Services (Shanghai) Co., Ltd. (EVERBIZ) ist eine professionelle Compliance-Serviceplattform für Prüfung, Zertifizierung, Beratung und Schulung im Bereich Medizinprodukte und unterstützt führende medizinische F&E-Unternehmen im In- und Ausland dabei, ihre Compliance-Fähigkeiten und ihre Wettbewerbsfähigkeit zu stärken. Das Unternehmen verfügt über Büros und Niederlassungen in Shanghai (China), Hongkong, München (Deutschland), Salzburg (Österreich) und Thailand und deckt Compliance-Produkte aus fast 25 Branchen ab (z. B. Medizinprodukte, neue Energien, Haushaltsgeräte, Beleuchtung, Werkzeuge, Laborgeräte, Maschinen, In-vitro-Diagnostika, Funkprodukte und Reagenzien).
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 13

Unsere Standorte

ADRESSEN
Shanghai: Raum 705, Gebäude 6, Lane 111, Luxiang Road, Bezirk Baoshan, Shanghai | Deutschland: Landsberger Str. 155, 80687 München, Deutschland
Österreich: Innsbrucker Bundesstraße 136/3, 5020 Salzburg, Österreich
Hongkong: Room A1, 11/F Winner Building, 36 Man Yue Street, Hung Hom, Kowloon, Hongkong
Thailand: No. 850 Soi Lat Krabang 30/5, Lat Krabang Subdistrict, Bangkok 10520
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 14
EU RED Cybersecurity Requirements Soon to Become Mandatory – Figure 15


Nach oben scrollen